AIに相談していると、「それならこのツールが便利です」とGitHubのURLを渡されることが増えました。開くと英語の画面に数字が並んでいて、どこを見れば入れてよいのか分かりません。
ここでは、リポジトリ(ファイルと変更履歴を入れておく場所)の画面の読み方を、場所ごとに説明します。読み終わると、コードが読めなくても、入れる・試す・やめるのどれかを自分で決められるようになります。
この記事の内容
先に答えると
入れてよいかは、スターの数では決まりません。画面で見るのは、本物の配布元か、手入れが続いているか、使ってよい条件か、入れると何に触れるか、の4点です。コードを読めなくても、ここまでは画面と文章だけで分かります。
- スターは人気の目安です。安全の証明ではありません
- 最初に見るのは持ち主の名前です。似た名前のコピーがあります
- License の欄が空なら、原則として勝手には使えません
curlと| bashが並ぶ手順は、受け取ったプログラムをその場で実行する操作です- 迷ったら、大事なデータのない環境で試すか、入れません
画面のどこに何があるか
GitHubのリポジトリ画面は英語です。場所ごとに、何が書いてあって、どう読むかを並べます。
| 画面の場所 | 書いてあること | 導入前の読み方 |
|---|---|---|
| 持ち主と名前 | 左上の 持ち主/リポジトリ名 | 本家かどうかを最初に確かめる |
| Star | 付けた人の数 | 人気の目安。安全の証明ではない |
| Fork | 複製を作った数 | 使う人・直す人の広がりの目安 |
| Issues | 不具合の報告や要望の一覧 | 同じ不具合が並んでいないか見る |
| Pull requests | 変更の提案の一覧 | 提案に返事が付いているか見る |
| 最新のコミット日 | 最後に変更が記録された日 | 手入れが続いているかを見る |
| About | 右側の短い説明と公式サイトの欄 | 公式サイトと相互にリンクしているか見る |
| License | 右側に出るライセンス名 | 使ってよい条件の入口 |
| Releases | 配布する版の一覧と公開日 | 版が出続けているか、何を配っているか見る |
| README | ファイル一覧の下の説明文 | 作者の説明として読む。手順はここで確かめる |
フォーク(Fork)は、別のリポジトリの複製として始まったリポジトリのことです。フォークを開くと、名前の下に元のリポジトリが表示されます。ここに別の名前が出ていれば、開いているのは本家ではありません。
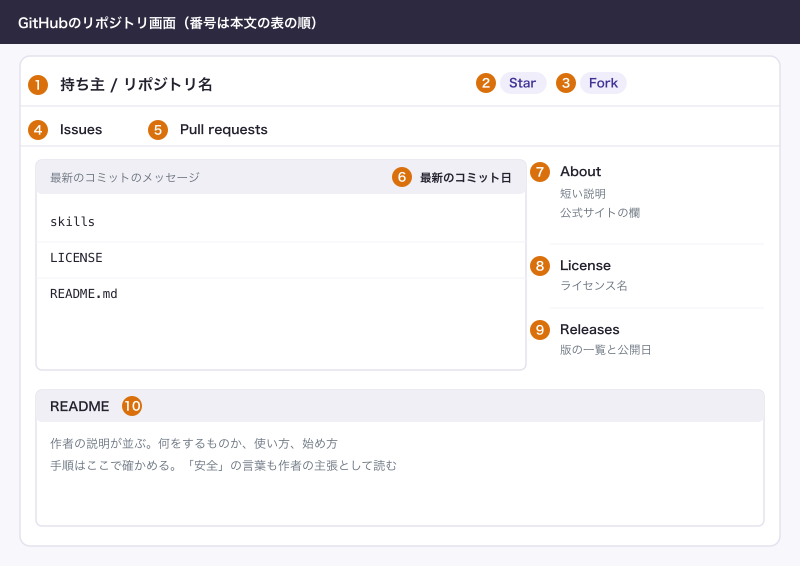
実在の公開リポジトリで読むと、感じがつかめます。GitHubのコマンド操作ツール GitHub CLI(gh)の cli/cli を、2026年11月7日に開いた値です。数字は日々変わります。
| 場所 | 2026年11月時点の値 | 読めること |
|---|---|---|
| 持ち主と名前 | cli/cli | LICENSE の著作権者は GitHub Inc. で、Aboutの説明とも合う |
| Star | 46.9k | 使っている人が多い |
| Fork | 9.3k | 広く複製されている |
| Issues | 1.1k | 利用者が多いほど数は増える。中身で判断する |
| Pull requests | 60 | 提案が動いている |
| 最新のコミット日 | 2026年11月6日 | 前日まで手が入っている |
| About | GitHub’s official command line tool | 公式のツールだと名乗っている |
| License | MIT license | 条件の緩いライセンス |
| Releases | v2.103.3(10月26日) | 版が出続けている |
| README | Installation の節に Homebrew など | 入れ方が機種ごとに書いてある |
Issues の 1.1k を見て「不具合だらけ」と読むのは早すぎます。よく使われるツールほど報告は集まります。見るのは数ではなく、同じ症状が放置されていないかです。
スターは人気の目安で、安全の証明ではない
GitHubの説明では、スターはあとで見つけるための印で、作者への感謝を示すものでもあります。一覧の順位の多くはスターの数で決まります。つまり目立ちやすさには効きますが、中身を審査した結果ではありません。
行列のできる店でも、衛生検査の結果は行列からは分かりません。スターも同じです。
もう1つ、GitHubの利用規定は、機械的にスターやフォローを増やす行為を「rank abuse」として禁止しています。禁止する必要があるということは、数を増やそうとする人がいるということです。規定は、悪意のある実行ファイルの配布も禁じています。ただ、禁止と事前の審査は別の話です。公開リポジトリにあることは、GitHubが中身を保証したという意味になりません。
スターが少なくても、小さくて良いツールはあります。スターが多ければ見つけやすく、質問の答えも探しやすい。そこまでの材料として使い、判断は次の順番でします。
ライセンスの読み方
ライセンスは、作者が「この条件なら使ってよい」と示した文書です。画面右の License の欄と、リポジトリ直下の LICENSE というファイルで確かめます。以下は読み方の入口で、法的な判断ではありません。
| 表示 | 主な条件 | 小さな会社での読み方 |
|---|---|---|
| MIT | 著作権とライセンスの表示を残す | 社内利用も商用も広く認められている。無保証 |
| Apache-2.0 | 表示を残す。変更したらその旨を示す | MITに近く、特許の利用にも触れている。無保証 |
| GPL-3.0 | 配るときはソースコードを公開し、同じライセンスにする | 使うだけなら気にする場面は少ない。組み込んで配るなら要確認 |
| 表示なし | 許可が示されていない | 原則として勝手に使えない |
AGPL-3.0 という似た名前もあります。改変したものをネットワーク越しのサービスとして提供すると、改変版のソースコードを出す条件が付きます。ホームページや予約の仕組みに組み込むなら、確認する相手に必ず伝えるべき種類です。
表示なしは、間違えやすいところです。GitHubの説明では、ライセンスがなければ既定の著作権法が適用され、誰も複製・配布・派生物の作成ができません。公開リポジトリなら、GitHubの利用規約で閲覧とフォークはできます。それは「自由に使ってよい」という意味ではありません。
表示がないのは単なる付け忘れのことも多いので、必要なら Issue で作者に追加を頼む手があります。頼んでも付かないなら、別のツールを探します。受付Aの作業に使うような社内ツールでも同じです。
入れる前に見る順番
外注エンジニアBに聞けないときでも、代表が自分で確かめられる順番です。
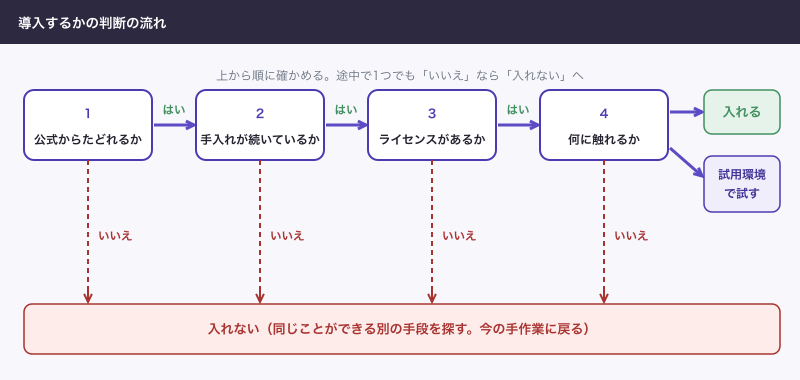
- 本家かを確かめる
- 更新が続いているかを見る
- 何に触れるかを読む
- 指示書だけか、プログラムが入るかを見分ける
- インストール手順で何が動くかを読む
本家かを確かめる
ツール名で検索して出たリポジトリではなく、公式サイトからリンクをたどります。About の欄のサイトと、そのサイトからのリンクが互いに指し合っていれば、本家の可能性が高くなります。組織の場合、ドメインの所有を確認済みなら、組織のページに「Verified」のバッジが出ます。
見落としやすいのは、npmのようなパッケージの置き場です。パッケージの名前は、GitHubのリポジトリ名とは別に登録されます。npmの公式資料も、人気のパッケージに似せた名前で登録する攻撃(タイポスクワット)に触れています。README の手順に書かれた名前と、実際に打つ名前を1文字ずつ比べます。AIに教わった名前も同じように比べます。
更新が続いているかを見る
最新のコミット日と Releases の日付を見ます。Issue に作者の返事が付いているかも見ます。何年も止まっているツールは、外部のサービスの変更に追いつかず、そのうち動かなくなることがあります。「archived」になっているリポジトリは、持ち主が読み取り専用にしたもので、手入れが続いていない印です。
小さな単機能のツールなら、完成していて更新が少ないだけのこともあります。止まっていること自体より、壊れたという報告に返事がないことのほうを問題にします。
何に触れるかを読む
README で、そのツールが何にアクセスするかを探します。難しいコードを読まなくても、言葉で分かることが多いです。
| 触るもの | READMEや手順での現れ方 | 起きうること |
|---|---|---|
| ブラウザのCookie | 拡張機能、ログイン状態を使う、と書いてある | ログイン中のサービスを本人として操作できる |
| 鍵やトークン | APIキー、.env、認証情報の設定 | 漏れると外部のサービスを使われる |
| 手元のファイル | フォルダを指定する、全体を読み取る | 関係ないファイルまで読まれる |
| 外部への送信 | クラウド、同期、データの送り先 | 中身が外に出る |
サンプル料理教室なら、reservation-mail のフォルダに入っている .env が一番守りたいものです。メールを送るための鍵が入っているからです。ファイルを読むツールは、このフォルダで動かしません。
指示書だけか、プログラムが入るかを見分ける
AIの道具として配られるものには、文章の指示書だけのものがあります。Claude Code のスキルはその代表で、SKILL.md という指示書が中心です。ただ、指示書だけとは限りません。公式の説明によると、スキルにはスクリプトを添えられ、シェルのコマンドを実行する書き方もあり、自分に広い権限を与えることもできます。そのため公式は、リポジトリに入っているスキルの allowed-tools(使ってよい道具の一覧)を、そのフォルダで Claude Code を動かす前に確かめるよう書いています。
ファイル一覧で .md しかなければ指示書だけに近く、.py や .sh やインストール手順があればプログラムが動くと考えます。指示書だけなら安全という話でもありません。AIへの命令が文章に紛れていることがあるので、読ませる前に中身を見ます。
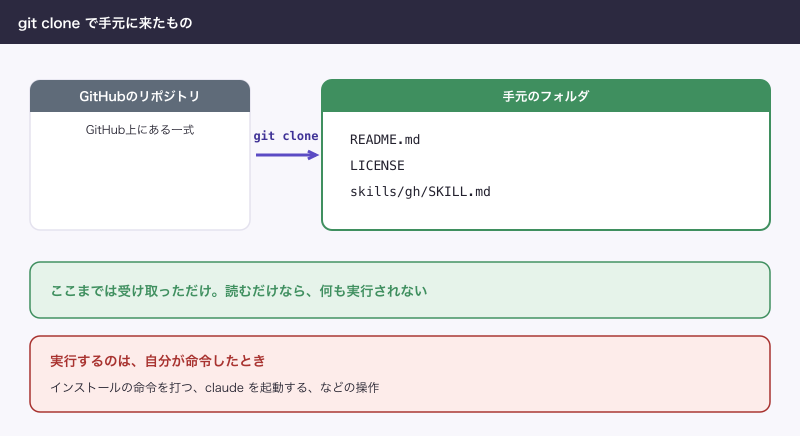
中身を見るだけなら、手元に取っても実行はされません。git clone はファイルを受け取るだけで、Pro Git によると、クライアント側のフック(自動で動く仕掛け)はクローンでコピーされません。--depth 1 は最新の状態だけを取る指定です。
$ git clone --depth 1 https://github.com/cli/cli.git
Cloning into 'cli'...
$ cd cli
$ git log -1 --date=short --format='%h %ad %s'
c235ae3 2026-11-06 Merge pull request #14972 from cli/bagtoad/triage-ghmock-skill
$ head -3 LICENSE
MIT License

Copyright (c) 2019 GitHub Inc.
$ ls skills/gh
SKILL.md
取ったフォルダの中で、インストールの命令や claude を実行するまでは読むだけです。
インストール手順で何が動くかを読む
READMEによく出てくるのが次の形です。実在の例として、Claude Code の公式の入れ方を載せます。
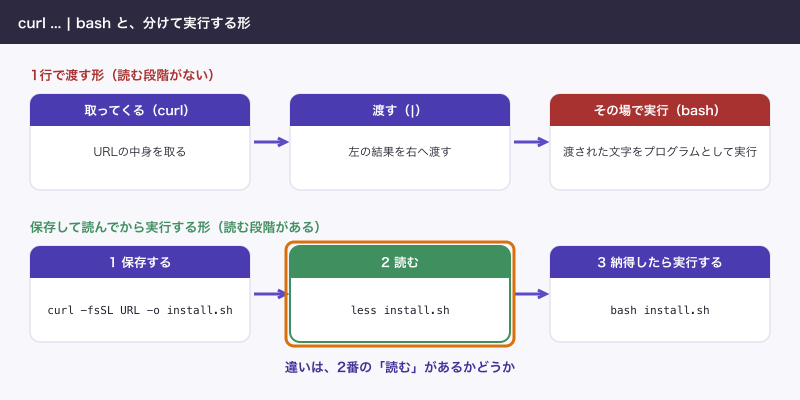
curl -fsSL https://claude.ai/install.sh | bashcurl はURLの中身を取ってくるコマンド、| は左の結果を右へ渡す記号、bash は渡された文字をプログラムとして実行するコマンドです。つまり、ネットから取ったスクリプトを、読む間もなくその場で実行します。Windowsの irm ... | iex も同じ形です。
この形自体が悪いわけではありません。広く使われていて、Homebrew の公式の手順も curl で取ったスクリプトを bash で実行します。Homebrew は、スクリプトが何をするか説明し、実行前に止まると明記しています。問題は、そのURLの持ち主を信じる判断をその1行でしていることです。実行されたプログラムは、自分のMacのアカウントでできることならほとんどできます。
本家だと確信が持てないときは、分けて実行します。
curl -fsSL https://tool.example/install.sh -o install.sh
less install.sh
bash install.sh1行目で保存し、2行目で中身を読み、納得したら3行目で実行します。読むときは、知らないURLからさらに何かを取っていないか、sudo(管理者の権限で実行)を使っていないか、~/.ssh や .env に触れていないかを見ます。
READMEは作者の説明、Issueは使った人の声
README は、作者がプロジェクトの目的と使い方を伝える文章です。GitHubの説明でも、何をするものか、なぜ役に立つか、どう始めるか、を書く場所とされています。宣伝も入りますし、弱点はあまり書かれません。「安全」「ローカルで完結」といった言葉も、作者の主張として読みます。
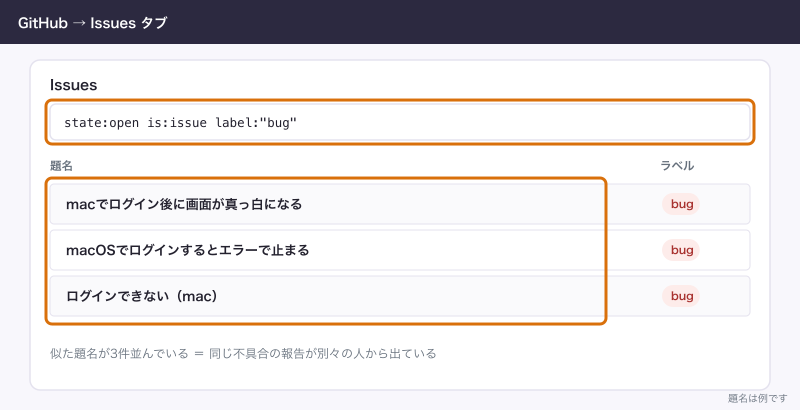
裏を取るのが Issues のタブです。上の検索欄に次のように入れると絞れます。
is:issue is:open
state:open is:issue label:"bug"
is:closed reason:"not planned"
最初の行は開いている Issue、2行目は「bug」のラベルが付いたもの、3行目は対応しないと閉じられたものです。自分の使う場面の言葉(mac、windows、login など)を足して見ます。
見るのは次の3つです。同じ不具合の報告が別々の人から何件も並んでいないか。重大そうな報告に作者が返事をしているか。セキュリティの報告の窓口があるか。最後の点は SECURITY.md というファイルの有無で分かります。cli/cli には .github/SECURITY.md があります。
安全の判断で迷ったときの手
確かめても迷うことはあります。実際に運用していると、判断がつかないツールは珍しくありません。手は3つで、上から順に重くなります。
| 手 | やること | 向く場面 |
|---|---|---|
| 入れない | 同じことができる別の手段を探す。今の手作業に戻る | 急ぎでない。本家か分からない |
| 権限を絞る | 空のフォルダで動かす。テスト用のキーを使い、本番の .env を渡さない | 中身は読めたが、広く触らせたくない |
| 試用環境で試す | 仮想マシンなど、大事なデータのない環境で動かす | 必要だが信頼しきれない |
Claude Code の公式のセキュリティの資料も、外部のウェブサービスと関わるスクリプトは仮想マシンで動かすことを勧めています。小さな会社に試用環境がなければ、「入れない」を選んで構いません。入れないことで失うのは、たいていは少しの手間です。
判断に迷うツールの導入は、外注エンジニアBのような詳しい人に、リポジトリのURLと、入れる目的と、触らせるものを伝えて聞くと早く済みます。
できないことと、その代わり
画面を読んでも分からないことがあります。
- 安全だと証明することはできません。この記事の順番は、危ないものを避ける確率を上げるだけです。大事なデータからは距離を取ります
- ライセンスの法的な判断はできません。製品に組み込んで売る、配るといった場面は専門家に確認します
- コードの全部を読むのは現実的ではありません。AIに読ませるなら、実行はさせず、「外部に送っている箇所、鍵やCookieを読む箇所を挙げて」と頼みます。答えは参考にとどめます。リポジトリの文章にAIへの命令が仕込まれていることがあるからです
- 非公開のリポジトリは、外からは見えません。権限がなければ読み方以前に開けません
よく詰まるところ
| 症状 | 原因 | 直し方 |
|---|---|---|
| License の欄が出ない | ファイルがない、または複数のライセンスが混ざっている | LICENSE や README の末尾を見る。なければ使わないか作者に聞く |
| 同じ名前のリポジトリがいくつも出る | フォークやコピーがある | 公式サイトからたどる。名前の下の元リポジトリの表示を見る |
| AIに教わったURLが開けない | 名前の誤り、改名、削除、非公開のどれか | 似た名前を探して入れない。公式サイトで確かめる |
| 最新のコミットが何年も前 | 完成しているか、止まっているか | Issue の返事を見る。読み取り専用(archived)なら別の手段を探す |
| Releases が空 | 版を配らず、ソースから使う形のツール | README の手順を読む。手順が重ければ見送る |
| 手順どおりに入らない | 環境の違いや既知の不具合 | エラーの文を Issues で検索する。同じ報告があれば解決策を読む |
| スターは多いが同じ不具合が並ぶ | 人気と手入れは別 | 作者の返事の有無を見る。放置なら見送る |
次に読む
このリポジトリとは何か、公開と非公開はどう違うのかを押さえるなら「GitHubとは:できることと、公開・非公開の考え方」です。手元の鍵を守る話は「.gitignoreの書き方と、リポジトリに入れてはいけないファイル」に書きました。AIに作業を任せるときの進め方は「GitHub CopilotとClaude Code:AIでコードを書くときのGitの使い方」、自社のリポジトリに誰を入れるかは「GitHubの権限と2段階認証:共同作業者・Organization・非公開リポジトリ」で続けて読めます。