生成AIの社内ガイドラインの作り方|決めるべき項目とひな形
生成AIの社内ガイドラインは、「目的」「使ってよいツール」「入力してはいけない情報」「出力の確認」「著作権まわりの扱い」「記録」「相談窓口」「違反したときの扱い」の8項目を、A4で2〜3枚に収まる長さで決めておけば、最初の版としては足ります。最初から網羅しようとして止まるより、現場が守れる短い版を先に出して、使いながら直すほうがうまくいきます。
この記事では、その8項目の決め方と、そのまま書き換えて使える条文例をまとめます。Nexlyは中小企業のAI活用や業務の自動化を支援していますが、相談の入り口でよく出るのが「社員が個人のアカウントで勝手に使っているのが不安」「禁止にすべきか、解禁すべきか分からない」という話です。そうした場面で実際に整理している順番を、公的資料の確認結果と合わせて書きました。
この記事でわかること
- ガイドラインを作る前に決めておく3つのこと
- 国の資料(AI事業者ガイドライン、個人情報保護委員会、文化庁、IPA)のどこを読めばよいか
- 入れるべき8項目と、入力できる情報の線の引き方
- そのまま書き換えて使える条文例(ひな形)
- 公開後の運用、例外申請、見直しの回し方
目次 [閉じる]
ガイドラインを書く前に決める3つのこと
条文を書き始める前に、次の3つを決めておくと、あとの議論が楽になります。
1つ目は、禁止する文書にするのか、安全に使うための文書にするのかです。IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威の3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。その解説書は、リスクの代表として、会社が認めていないAIサービスを従業員が個人のアカウントで業務に使う「シャドーAI」を挙げています。全面禁止にしても、使いたい人は個人のスマートフォンで使います。禁止だけの文書は、見えないところで使われる状態を作りやすいので、使ってよい範囲を示す文書にするほうが現実的です。
2つ目は、対象の範囲です。ChatGPTやGeminiのようなチャット型だけでなく、画像生成、議事録ツール、メールやドキュメントに組み込まれたAI機能、ブラウザの拡張機能まで含めるかを決めます。ツールは次々に増えるので、ツール名を並べるより「会社が許可したもの」という書き方にして、許可リストを別に持つのが管理しやすい形です。
3つ目は、決める人と相談先です。ガイドラインは作った人が異動すると形骸化しやすいので、誰が許可リストを更新し、誰が例外を判断するかを、役職で決めておきます。小さな会社なら、経営者と、情報システムを見ている人(兼任で構いません)の2人で足ります。
国の資料はどこを読めばよいか
ガイドラインをゼロから考える必要はありません。国が出している資料から、自社に関係する部分だけを拾って引用すれば、「なぜこのルールか」の説明がつきます。2026年10月時点で、最初に目を通すとよいのは次の4つです。
| 資料 | 出しているところ | ガイドライン作成で使う部分 |
|---|---|---|
| AI事業者ガイドライン(第1.2版・2026年3月31日公表) | 総務省・経済産業省 | AIを使う事業者(AI利用者)として取り組む事項。個人情報や機密情報を不適切に入力しないよう注意を払うこと、提供者が定めた利用上の留意点を守ることなど |
| 生成AIサービスの利用に関する注意喚起等(2023年6月2日) | 個人情報保護委員会 | 個人データを含むプロンプトを入力するときの考え方。入力先の事業者がそのデータを機械学習に使わないかを確認すること |
| AIと著作権に関する考え方について(2024年3月15日) | 文化庁(文化審議会著作権分科会法制度小委員会) | 生成物を使うときに著作権侵害になりうる場合と、生成物が著作物になる場合の整理 |
| 情報セキュリティ10大脅威 2026 解説書[組織編](2026年3月) | IPA(情報処理推進機構) | シャドーAI、ハルシネーション、規程整備や教育など、組織として取る対策の例 |
AI事業者ガイドラインは、AIの開発者・提供者・利用者の3つの立場に分けて整理されています。ガイドラインの概要では、「AI利用者」は事業活動でAIシステムやAIサービスを利用する事業者とされていて、ふつうの中小企業はここに当たります。自主的な取組を支える資料という位置づけで、法律のように罰則がかかるものではありません。ただ、社内ルールを作るときの「何を考えておくべきか」の一覧として使えます。
IPAには、有志のプロジェクトメンバーがまとめた「テキスト生成AIの導入・運用ガイドライン」(2024年7月公開)もあります。運用側の注意や利用ルールの作り方、リスクへの対策が章立てで載っているので、ひな形を作る前に目を通す価値があります。ただしこの資料はIPAや産業サイバーセキュリティセンターの見解ではなく、メンバー個人の見解として公開されていると明記されています。引用するときは「IPAの公開資料」ではなく、その位置づけを踏まえて書くのが安全です。
ガイドラインに入れる8項目と、それぞれの決め方
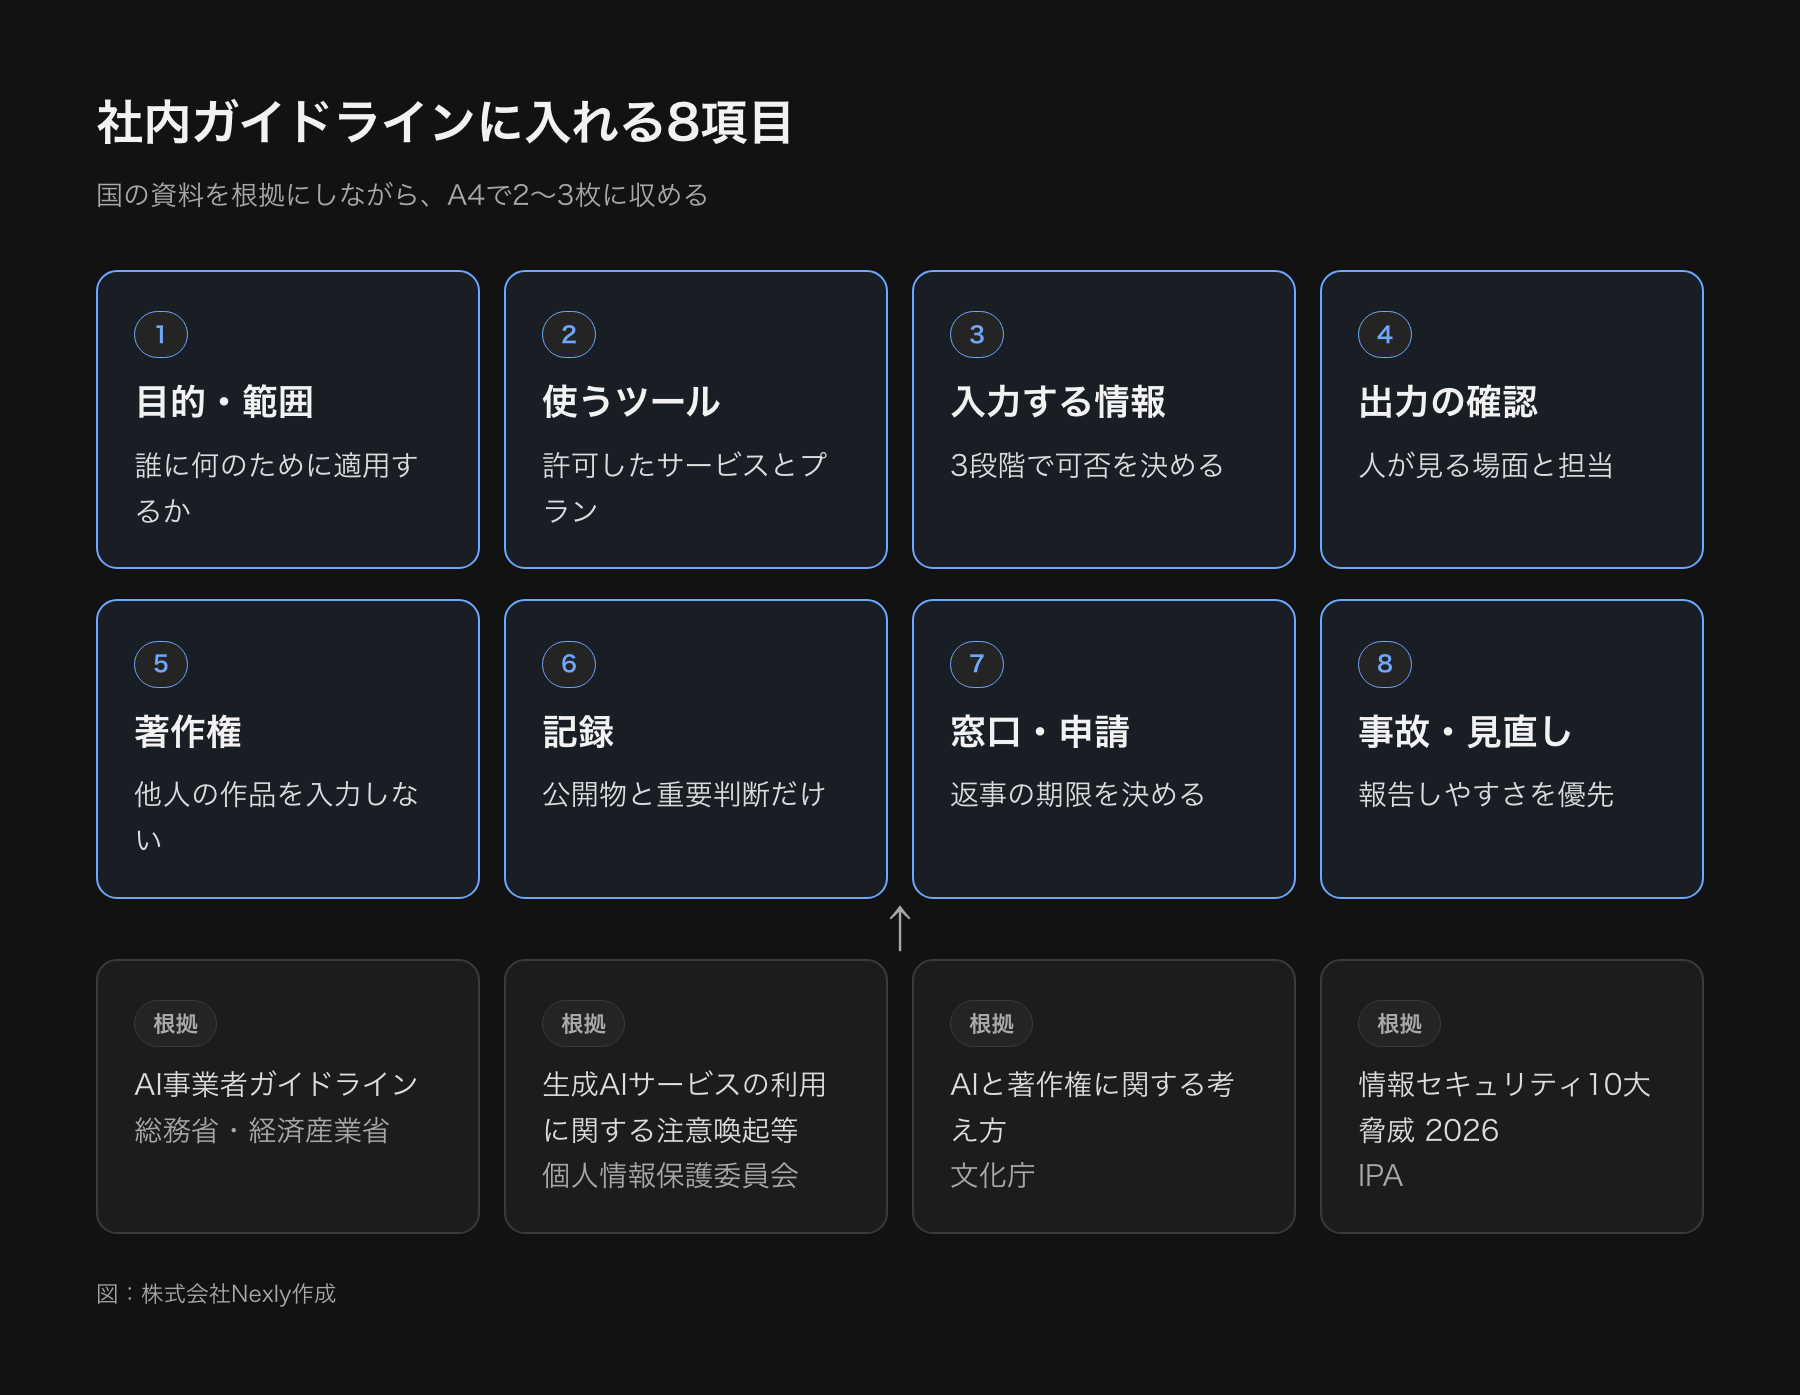
8項目それぞれについて、決めること、迷いやすい点をまとめます。
| 項目 | 決めること | 迷いやすい点 |
|---|---|---|
| 1. 目的と適用範囲 | 何のために使うか、誰に適用するか(役員・社員・派遣・業務委託) | 業務委託先を含めるか。含める場合は契約書や発注書にも一文入れる |
| 2. 使ってよいツール | 許可したサービスとプラン、アカウントの種類 | 無料の個人アカウントを許すか。入力内容の扱いが契約で確認できるプランに限る形が多い |
| 3. 入力してよい情報 | 情報を3段階程度に分け、段階ごとの可否 | 顧客名だけ、メールの文面だけ、といった境界の事例を付ける |
| 4. 出力の確認 | 人が確認する場面と、確認する人 | 社外に出す文書、数字、法律・医療・税務の内容は必ず人が確認、と書く |
| 5. 著作権・権利 | 他人の著作物の入力、生成物の公開、AI生成であることの表示 | 画像や文章を公開するときに、既存の作品に似ていないかをどう見るか |
| 6. 記録 | 使ったツール、目的、入力の概要を残すか | 全件の記録は続かない。外部公開物と重要な判断に使った場合だけに絞る |
| 7. 相談窓口と例外申請 | 迷ったときの連絡先、許可リストにないツールを使いたいとき | 申請の返事を何日以内にするか。遅いと黙って使われる |
| 8. 違反時の扱いと見直し | 事故が起きたときの報告先、見直しの頻度 | 罰則を細かく書きすぎない。報告しやすさを優先する |
8番目で、罰則より報告しやすさを優先する理由があります。入力してはいけない情報を入れてしまったとき、本人が怒られるのを恐れて黙っていると、対応が遅れて被害が広がります。IPAの解説書も、被害を受けた後の対応として「適切な報告/連絡/相談を行う」ことを挙げています。「気づいた時点で、その日のうちに窓口へ。自己申告したことを理由に不利益な扱いはしない」と書いておくと、実際に報告が上がりやすくなります。
入力してよい情報の線を、3段階で引く
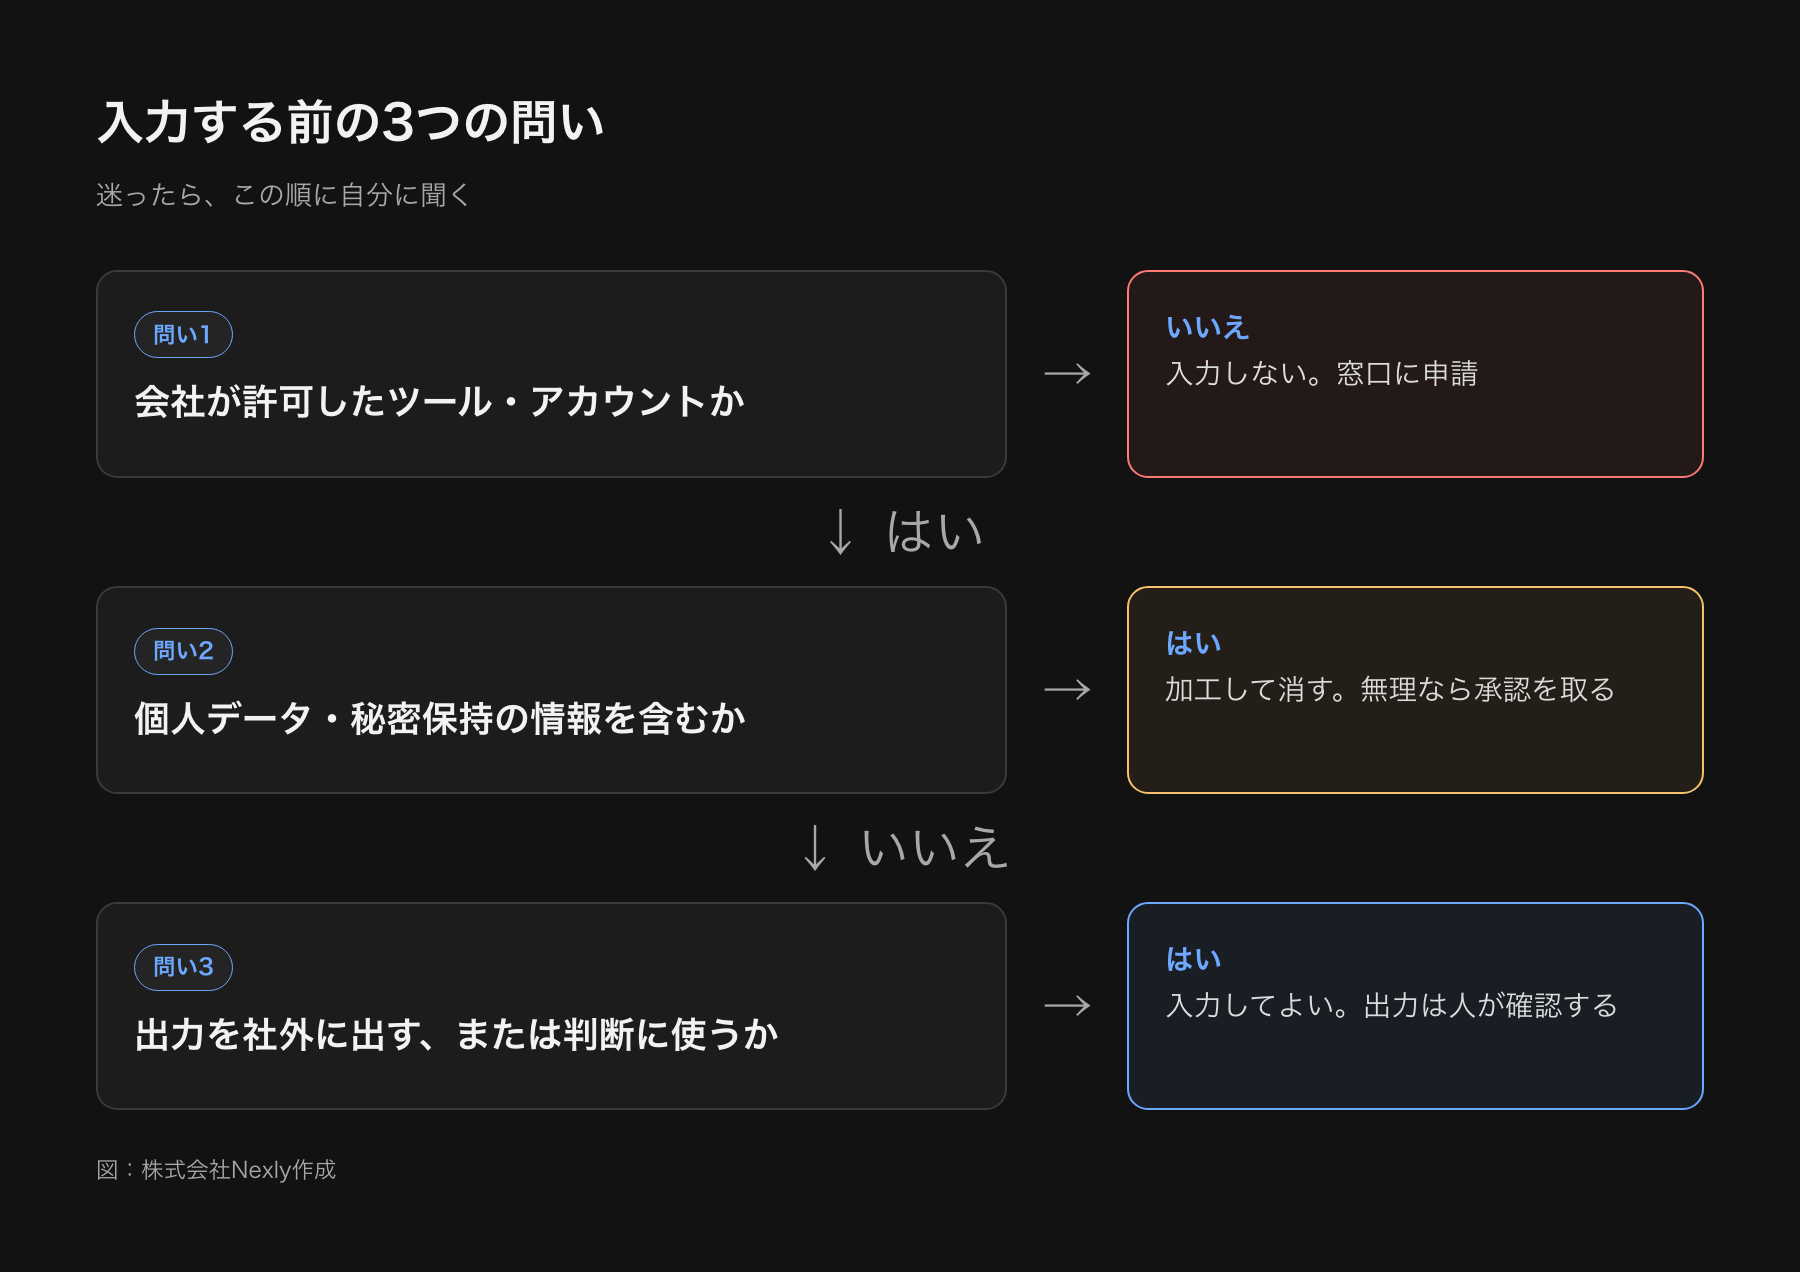
ガイドラインでいちばん揉めるのが、何を入力してよいかです。ここは条文で抽象的に書くより、情報を3段階に分けて、段階ごとに答えを決めるほうが現場で迷いません。
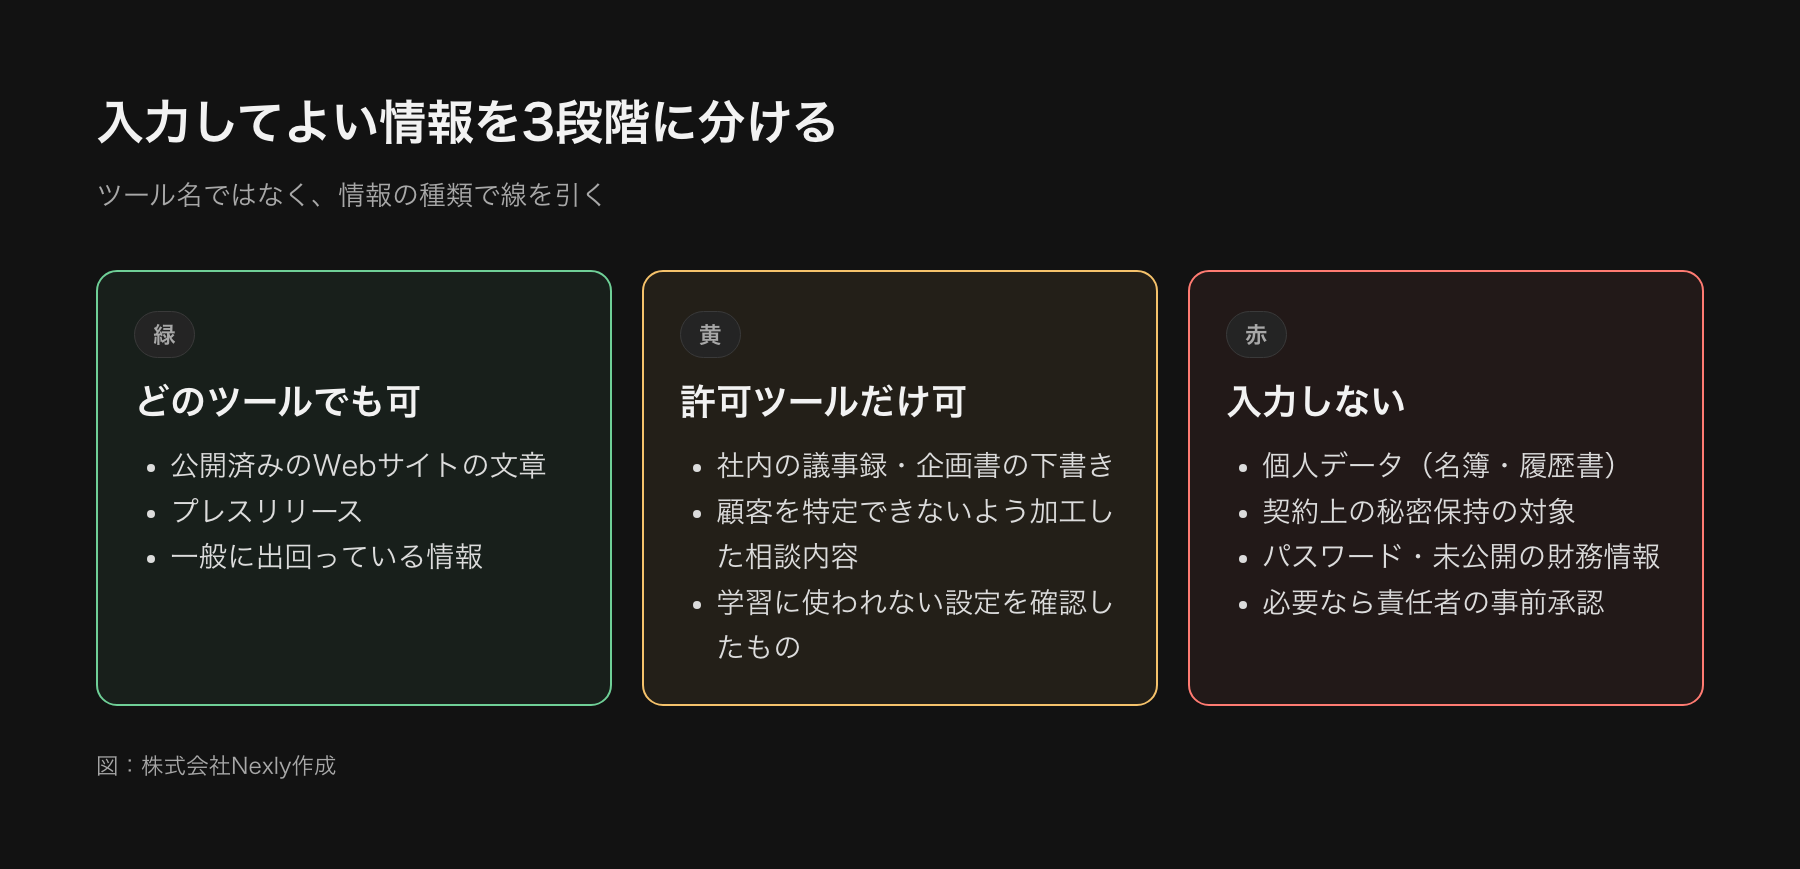
分け方の例は次のとおりです。
- 緑(どのツールでも可)… すでに公開しているWebサイトの文章、プレスリリース、一般に出回っている情報
- 黄(許可したツールだけ可)… 社内の議事録、企画書の下書き、顧客を特定できない形に加工した相談内容
- 赤(入力しない。必要なら事前に承認)… 個人データ(氏名と連絡先がひも付いた顧客リスト、応募者の履歴書など)、取引先との契約で秘密保持の対象になっている情報、パスワードや認証情報、未公開の財務情報
赤の根拠として使えるのが、個人情報保護委員会の注意喚起です。個人情報取扱事業者が、あらかじめ本人の同意を得ずに個人データを含むプロンプトを生成AIサービスに入力し、その個人データが応答の出力以外の目的で取り扱われる場合、個人情報保護法の規定に違反する可能性があると書かれています。そのため、こうした入力をするなら、サービスを提供する事業者が個人データを機械学習に使わないかどうかを十分に確認するよう求めています。つまり、赤の情報を入れてよいかは「ツール名」ではなく、入力した内容がどう扱われるかを契約や規約で確認できているかで決まります。
黄色の「許可したツールだけ」の判断も同じです。許可リストに載せるときに、入力内容が学習に使われない設定になっているか、利用規約とプライバシーポリシーを読んだか、管理者がアカウントを管理できるか、を確認します。IPAの解説書は、経営者層の対策として「外部サービス利用時には入力データを学習対象から除外するオプトアウト設定の徹底」「AIサービス契約時の約款の確認」を挙げています。プランによって入力内容の扱いが違うことがあるので、サービス名だけでなく「どのプランか」まで許可リストに書いてください。
出力の確認ルール:人が見る場面を先に決める
生成AIは、もっともらしい誤りを出すことがあります。IPAの解説書は、対話型AIが架空の情報をあたかも事実のように出すこと(ハルシネーション)を挙げ、利用者に生成結果の精査を求めています。事例として、生成AIで作った意見書に実在しない判例が含まれていた米国の件も紹介されています。
ガイドラインでは「よく確認すること」と書くだけでは動きません。確認が必須になる場面を先に列挙します。
- 社外に出す文書(見積書、提案書、プレスリリース、Webの記事、契約書の案)
- 数字・日付・固有名詞・法令や制度の名前が入る文章
- 採用や評価など、特定の個人への判断に関わる内容
- 法律、税務、医療、労務の判断に関わる内容
確認する人は、作成者本人に加えて、社外に出すものは別の1人が見る形にします。AI事業者ガイドラインの概要でも、AI利用者はAIの出力について精度とリスクの程度を理解したうえで利用すること、出力を特定の個人や集団の評価に使うときは人間による合理的な判断のもとで説明責任を果たすことが挙げられています。AIの出力は下書きで、最終的な責任は出した人にある、という一文をガイドラインの冒頭近くに入れておくと、現場の判断基準になります。
著作権まわりは、使う側が気をつける点だけに絞る
文化庁の「AIと著作権に関する考え方について」は、文化審議会著作権分科会法制度小委員会が2024年3月15日付でまとめた資料で、現行の著作権法の考え方を整理したものです。資料自身が、法的な拘束力はなく、特定の生成AIについて確定的な法的評価を行うものでもないと断っています。したがって社内ルールでは、この資料を根拠にして「気をつける場面」を決めるのが使い方として適切です。
この資料では、生成AIで作った画像や文章が既存の著作物の著作権侵害になるかどうかは、人がAIを使わずに作った場合と同じく、既存の著作物との「類似性」と「依拠性」で考えるとされています。利用者が既存の著作物を知っていて、その創作的表現を持つものを生成させた場合は、依拠性が認められ、利用者による侵害が成立すると考えられる、という整理です。例として、既存の画像そのものを入力して画像を生成させる場合や、既存の著作物のタイトルなどの固有名詞を入れる場合が挙げられています。
ここから社内ルールに落とせるのは、次のようなことです。
- 他社の記事、画像、デザインなどをそのまま入力して「似たものを作って」と指示しない
- 特定の作品名や作家名を入れて、それに似せたものを作らせない
- 生成物を社外に公開する前に、既存の作品に似ていないかを人が見る(画像検索で確認するなど)
もうひとつ、生成物に自社の著作権が発生するかどうかも整理されています。AI生成物が著作物になるかどうかは、人がどれだけ創作的に関わったかで個別に判断されるとされています。生成AIへの指示が表現に至らないアイデアにとどまる場合は著作物性が認められないと考えられる、人が創作的な表現として加筆・修正を加えた部分には通常は著作物性が認められる、という整理です。そのため、会社のロゴやキャラクターのように「自社だけのものにしたい」成果物は、AIの出力をそのまま使わず、人が手を入れる工程を残しておくのが無難です。
ポイント
著作権の項目は、法律の解説を書き込むより「他人の作品を入力しない」「公開前に似ていないか人が見る」「自社の看板になるものは人が手を入れる」の3行にして、細かい判断は窓口に回す形が運用に耐えます。
そのまま書き換えて使えるひな形(条文例)
ここからが条文例です。【 】の部分を自社の内容に置き換えて使ってください。法的な効力を保証するものではないので、就業規則や契約書と関係する部分は、必要に応じて社会保険労務士や弁護士に確認してください。
第1条(目的と適用範囲)
1. このガイドラインは、【会社名】(以下「当社」)が業務で生成AI(文章、画像、音声、プログラムなどを自動で作るAIサービス。以下「生成AI」)を使うときの基本ルールを定め、業務の効率化と、情報の漏えいや権利侵害の防止を両立することを目的とする。
2. 当社の役員、従業員、派遣社員、業務委託先のうち当社の業務に従事する者(以下「利用者」)に適用する。
第2条(使ってよい生成AI)
1. 業務で使える生成AIは、当社が許可したサービスとプラン(以下「許可ツール」)に限る。許可ツールの一覧は【共有フォルダ名/社内ページ】に掲載し、【情報システム担当】が更新する。
2. 許可ツールは、会社が用意したアカウントで利用する。個人のアカウントで業務の情報を入力してはならない。
3. 許可ツールにない生成AIを使いたいときは、第9条の手順で申請する。
第3条(入力してよい情報)
1. 入力する情報は、次の3段階で扱う。
(1) 公開情報(すでに当社のWebサイトなどで公開した情報、一般に公開されている情報)… 許可ツールで入力してよい。
(2) 社内情報(社内の議事録、企画書の下書き、顧客を特定できない形に加工した情報)… 許可ツールのうち、入力内容が学習に使われない設定を確認したものに限り入力してよい。
(3) 取扱注意情報(個人データ、取引先との契約上の秘密保持の対象となる情報、認証情報、未公開の財務情報など)… 入力してはならない。業務上必要な場合は、【責任者の役職】の事前承認を得る。
2. 判断に迷うときは、入力する前に窓口に相談する。
第4条(個人情報の取扱い)
個人情報(個人データを含む)を含む内容を生成AIに入力するときは、個人情報保護法に従い、利用目的の範囲内であること、入力先の事業者がその情報を機械学習に利用しないことを確認したうえで、【責任者の役職】の承認を得る。氏名や連絡先などを削除、または記号に置き換えて個人が特定できない形に加工できる場合は、加工してから入力する。
第5条(出力の確認と責任)
1. 生成AIの出力は誤りを含むことがあるため、下書きとして扱う。内容の最終責任は、出力を使う利用者にある。
2. 次の場合は、出力を人が確認してから使う。確認を省略してはならない。
(1) 社外に提出または公開する文書、画像、プログラム
(2) 数字、日付、固有名詞、法令や制度の名称を含む文章
(3) 採用、評価、与信など特定の個人への判断に関わる内容
(4) 法律、税務、労務、医療に関わる内容
3. 社外に提出または公開するものは、作成者とは別の者が確認する。
第6条(著作権等の権利)
1. 他者の著作物(記事、画像、デザイン、プログラムなど)をそのまま入力して、類似したものを作らせてはならない。
2. 特定の作品名、作家名、商品名などを指定して、それに似せたものを作らせてはならない。
3. 生成物を社外に公開するときは、既存の著作物に似ていないかを確認する。
4. 当社の商標、ロゴ、主要なキャラクターなど当社の権利として保護したいものは、生成AIの出力をそのまま使わず、人が創作的な修正を加える。
第7条(記録)
社外に公開した成果物と、重要な判断の材料に使った場合は、使った生成AI、目的、入力した情報の概要を【記録の場所】に残す。記録の保管期間は【 】とする。
第8条(事故の報告)
取扱注意情報を誤って入力した、出力を確認せずに社外に出してしまった、アカウントの乗っ取りが疑われる、などの事態に気づいたときは、気づいた時点で【窓口】に報告する。早期に報告した者に対して、報告したことを理由に不利益な取扱いはしない。
第9条(相談窓口と例外申請)
1. 生成AIの利用に関する相談窓口は【部署・担当者・連絡先】とする。
2. 許可ツールにないサービスを使いたいときは、サービス名、目的、入力する情報の種類を窓口に伝える。窓口は【3営業日】以内に可否を回答する。
第10条(教育と見直し)
当社は、利用者に対して、年【1】回以上、このガイドラインと事例の説明を行う。このガイドラインは、サービスの変更、法令や国の指針の改定、事故の発生などに応じて、少なくとも【半年】ごとに見直す。
許可ツール一覧は「ツール名とプラン」まで書く
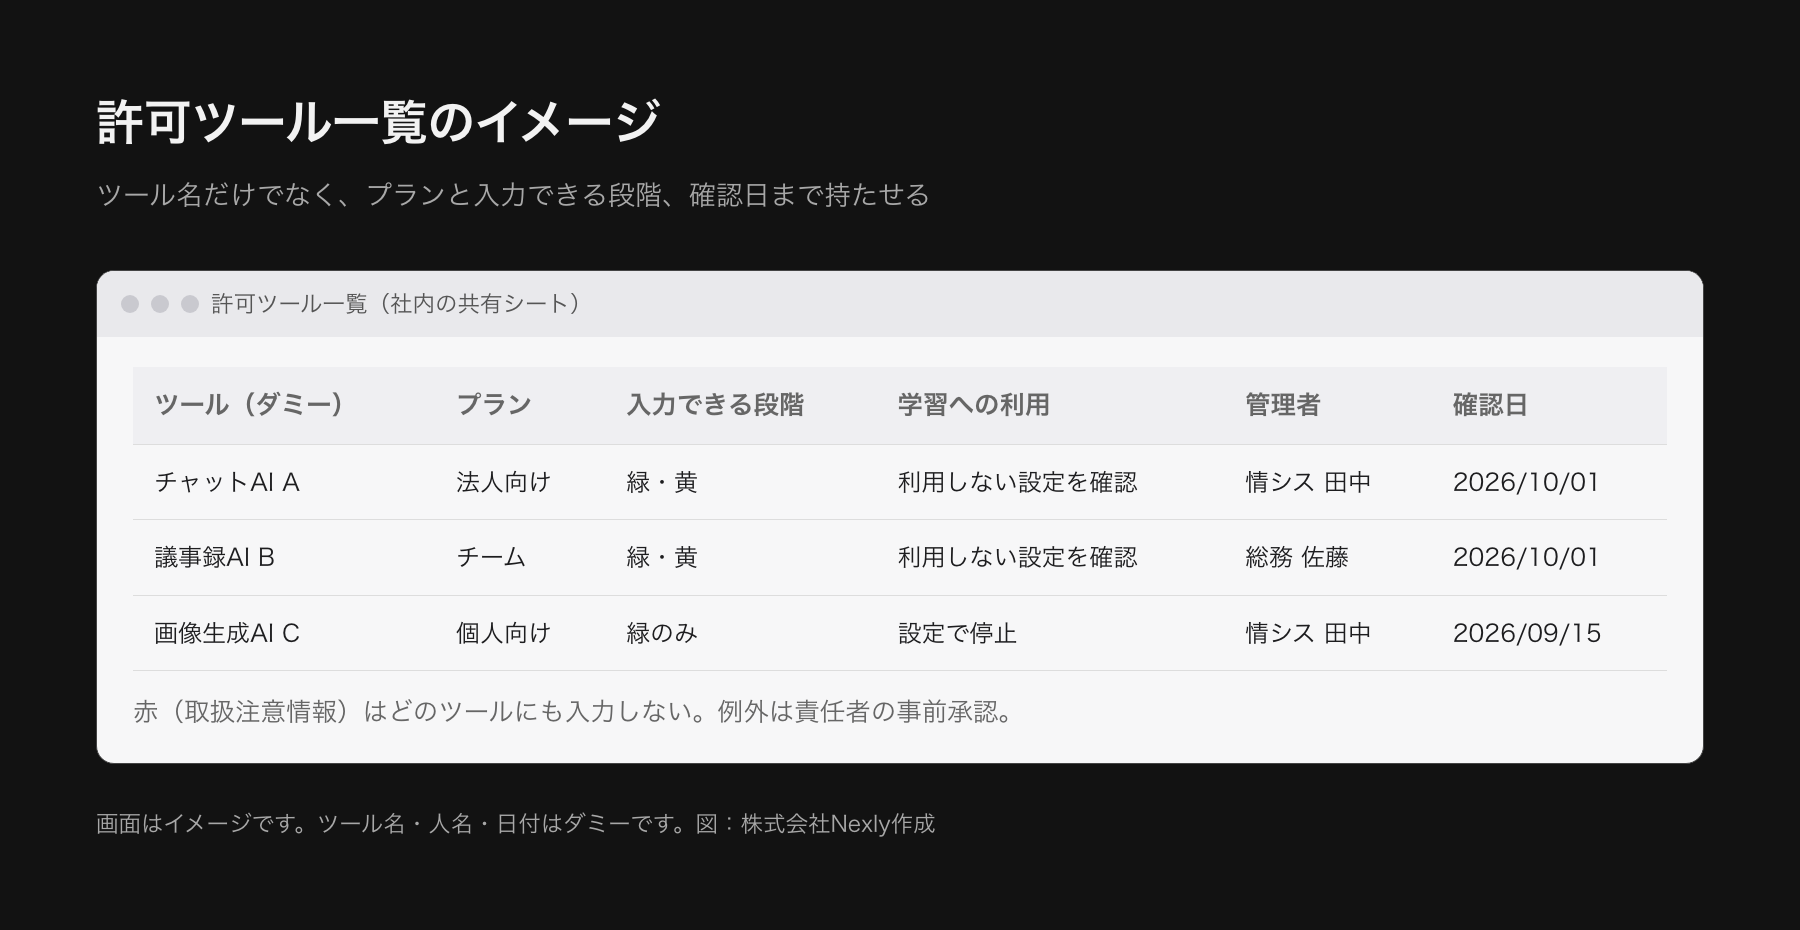
条文には許可ツール一覧を別に持つと書きました。この一覧が実質的な運用の中身になります。サービス名に加えて、プラン(無料・個人向け・法人向けなど)、入力してよい情報の段階、入力内容が学習に使われるかどうかの設定、管理者、最後に確認した日を持たせます。確認日を持たせるのは、利用規約や設定項目が変わることがあるからです。四半期に1度、一覧のサービスについて規約を見直す日を決めておきます。
プランの違いについては、サービスごとに公式の説明が出ています。たとえばOpenAIは、ChatGPTのBusiness(旧Team)・Enterprise・Edu、およびAPIについて、入力と出力を既定ではモデルの学習に使わないと公式ヘルプで説明しています(2026年10月時点で確認した範囲)。一方、個人向けのChatGPTは、データ管理の設定で学習への利用を止める形(オプトアウト)で、設定をしないと学習に使われることがあります。プランによって扱いが変わる、という点だけ押さえておき、導入時は必ず、使うサービスの最新の規約と設定画面を自社で確認してください。
例外申請と窓口を、遅くしない
ガイドラインが守られなくなる最大の原因は、申請が遅いことです。「新しいツールを使いたい」と言っても返事が2週間来ないなら、現場は黙って個人アカウントで使い始めます。回答の期限を条文に入れた理由はここにあります。
運用は、次の流れにすると回ります。
- 申請者が、サービス名、目的、入力する情報の種類を、フォームまたはチャットで窓口に伝える
- 窓口が、規約とプライバシーポリシーで、入力内容が学習に使われないかを確認する
- 入力する情報が黄色までなら、条件付きで許可する。赤が必要なら、責任者に回す
- 許可したら、許可ツール一覧に追加し、確認日を入れる
- 却下するときは、理由と、代わりに使える許可ツールを返す
却下の返事に代わりのツールを添えるのがコツです。断るだけの窓口には、次から誰も相談しません。
周知と見直し:最初の1か月と、その後の回し方
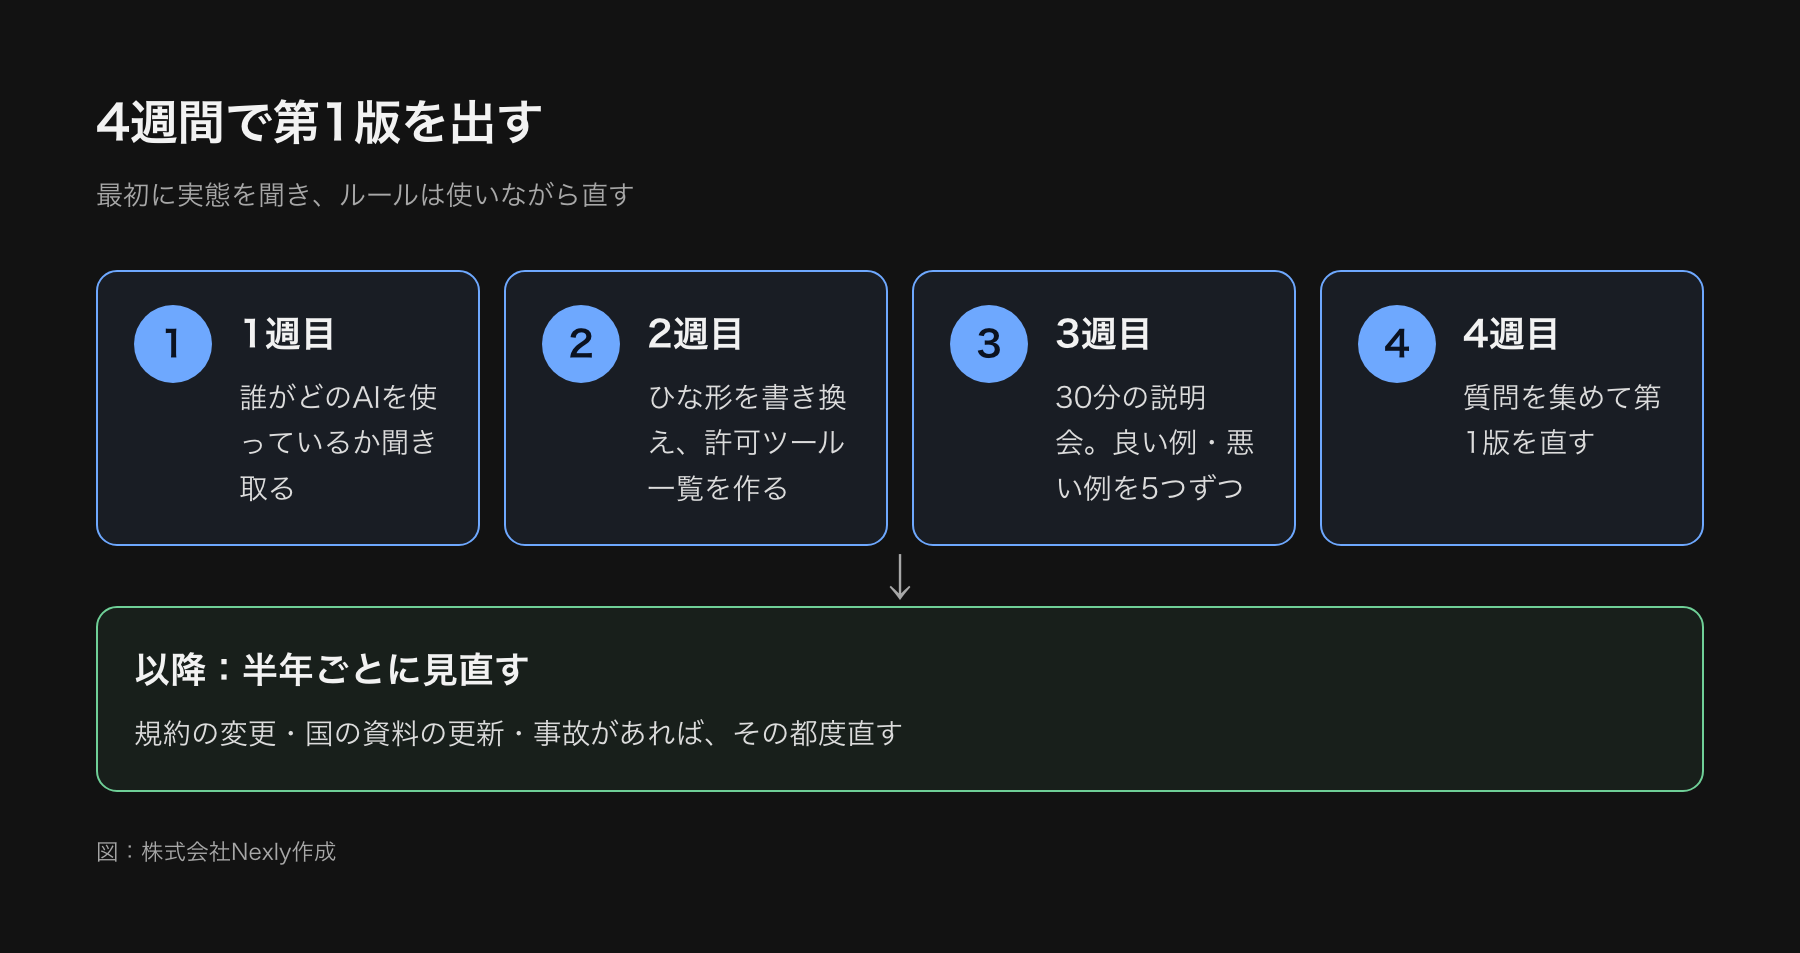
ガイドラインは、公開した日がゴールではありません。社員に伝わって初めて機能します。小さな会社なら、次の順で進めると1か月程度で形になります。
| 時期 | やること | 出すもの |
|---|---|---|
| 1週目 | 社内で今どのAIを誰が使っているかを聞き取る(責める場にしない) | 利用実態のメモ |
| 2週目 | 上のひな形を自社用に書き換え、許可ツール一覧を作る | ガイドライン案、許可ツール一覧 |
| 3週目 | 経営者と窓口担当で内容を確認し、30分の説明会を開く。入力してよい例・だめな例を5つずつ見せる | 説明用の事例集 |
| 4週目 | 質問と困りごとを集め、第1版を直す | 第1版(改訂) |
| 以降 | 半年ごとに見直す。事故や規約の変更があれば随時 | 改訂履歴 |
最初の聞き取りで、思ったより多くの社員がすでに使っているのが分かることが多いです。その実態を聞かずにルールだけ作ると、現場の使い方と合わず、使われない文書になります。
見直しのタイミングと、ガイドラインが古くなる場面
見直しのきっかけは、決めた時期のほかに次の4つがあります。
- 使っているサービスの規約や設定が変わった
- 国の資料が更新された(AI事業者ガイドラインは「Living Document」として更新を重ねる方針が示されていて、第1.2版は2026年3月に公表されました)
- AIエージェントのように、AIが自分でツールを呼び出して作業する機能を使いたくなった
- 事故やヒヤリ・ハットがあった
とくに3つ目は、これまでのチャット型の想定では足りなくなる点です。AIに社内のメールやファイルへのアクセスを許す使い方では、「何を入力したか」だけでなく「AIにどこまで触らせるか」を決める必要があります。IPAの解説書でも、メール等に仕込まれた不正な指示をAIが読み込んで、社内の秘密データが外部に送られるおそれがある事例(Microsoft 365 Copilotの脆弱性として報じられたもの)が紹介されています。こうした使い方を解禁するときは、ガイドラインの本体を直すだけでなく、アクセスさせる範囲を最小にする、重要な操作は人の承認を入れる、といった別紙を足します。リスクの中身は、生成AIのリスクと対策にまとめています。
よくある質問
Q. 従業員が10人未満の会社でも、ガイドラインは必要ですか?
文書の長さは1ページでも足りますが、中身は必要です。人数が少ないほど、1人の誤入力が顧客情報の流出に直結します。条文は第3条(入力してよい情報)と第5条(出力の確認)、窓口の3つだけでも作っておくと、迷ったときの判断基準になります。
Q. 個人のスマートフォンで使うのを禁止できますか?
禁止は書けますが、守られているかを確認する手段が弱いのが実情です。禁止するだけでなく、会社が用意した許可ツールと、その使い方の手順を同時に出すほうが、個人アカウントでの利用は減ります。IPAの解説書も、シャドーAIの回避のために、AIサービスの利用を検討すること(利用の機会を会社が用意すること)を挙げています。
Q. 取引先から預かった資料を要約させてもよいですか?
取引先との契約や秘密保持契約に、第三者への開示や外部サービスへの提供の制限が書かれていることがあります。契約書を確認して、制限がある場合は入力しないか、取引先の了承を得てください。契約を確認していない段階では、赤(取扱注意情報)として扱うのが安全です。
Q. 生成AIで作った文章に「AI生成」と表示する必要はありますか?
ガイドラインとして一律に義務づけるかは、会社の判断です。ただ、取引先や顧客から「AIを使っているか」と聞かれることはあり得るので、使った場面を記録しておき、聞かれたら答えられる状態にしておくと安心です。
Q. 社員がルールを破ったときは、どうしますか?
まず事実の確認と、被害を止める対応が先です。ガイドラインに懲戒を書く場合は、就業規則との整合を取ってください。ただ運用としては、報告した人を責めない設計のほうが、事故の早期発見につながります。
Q. ガイドラインを作ったら、社外に公開すべきですか?
公開は義務ではありません。ただ、取引先から「AIの利用方針は?」と聞かれることはあり得るので、公開用に要点だけを抜き出した短い版を用意しておくと、質問への返答が楽になります。
まとめ:ガイドラインは短く出して、使いながら直す
生成AIの社内ガイドラインは、完璧な文書より、現場が守れる短い版を早く出すほうが効果があります。公的資料を根拠に、入力してよい情報の線と、人が確認する場面を決めておけば、最初の版としては十分です。
- 目的、ツール、入力する情報、出力の確認、著作権、記録、窓口、違反時の扱いの8項目を決める
- 入力する情報は、公開・社内・取扱注意の3段階に分け、判断に迷う例を付ける
- 個人データの入力は、入力先の事業者が機械学習に使わないかを確認する(個人情報保護委員会の注意喚起)
- 許可ツールはサービス名とプランまで書き、確認日を持たせる
- 申請の返事を遅くしない。却下するときは代わりのツールを添える
この記事では細かなリスクの種類には触れていません。情報漏えい、誤情報、プロンプトインジェクションなどの中身は生成AIのリスクと対策で、全体の進め方はAXとは?DXとの違いと中小企業がAIで業務を変える始め方で整理しています。業務のどこにAIを使うかを決める段階なら、業務の棚卸しのやり方から始めると、ガイドラインに書くべき具体的な場面が見えてきます。
関連記事
この記事を書いた人
株式会社Nexly 代表 大林 諒。広告運用、kintone・SalesforceなどのCRM構築、業務の自動化とAI活用を中心に、マーケティングの設計から実行まで中小企業の支援をしています。自社でも転職エージェント「Re:WORK」を運営し、広告・SEO・CRMを日々回しています。